Konferencija ISACA OGRANAK HRVATSKA 2026 u Zagrebu pokazala je da se otpornost ne gradi samo alatima, nego ljudima, procesima i kulturom zajednica koja postavlja mjerilo.
Kad se na jednom mjestu okupe stručnjaci za rizike, informacijsku sigurnost i reviziju iz vodećih banaka, telekoma i hrvatskih tehnoloških jednoroga, rasprava se ne vodi o trendovima nego o stvarnim odlukama. ISACA Ogranak Hrvatska okuplja oko 300 članova, uglavnom iskusnih stručnjaka-profesionalaca iz hrvatskih banaka, telekoma, državnih tijele, realnog sektora i drugih organizacija. Redovitim predavanjima, praćenjem aktualnih tema, treninzima i certifikacijama ogranak je postao mjesto gdje se znanje razmjenjuje otvoreno i bez obzira na to tko je čiji konkurent.
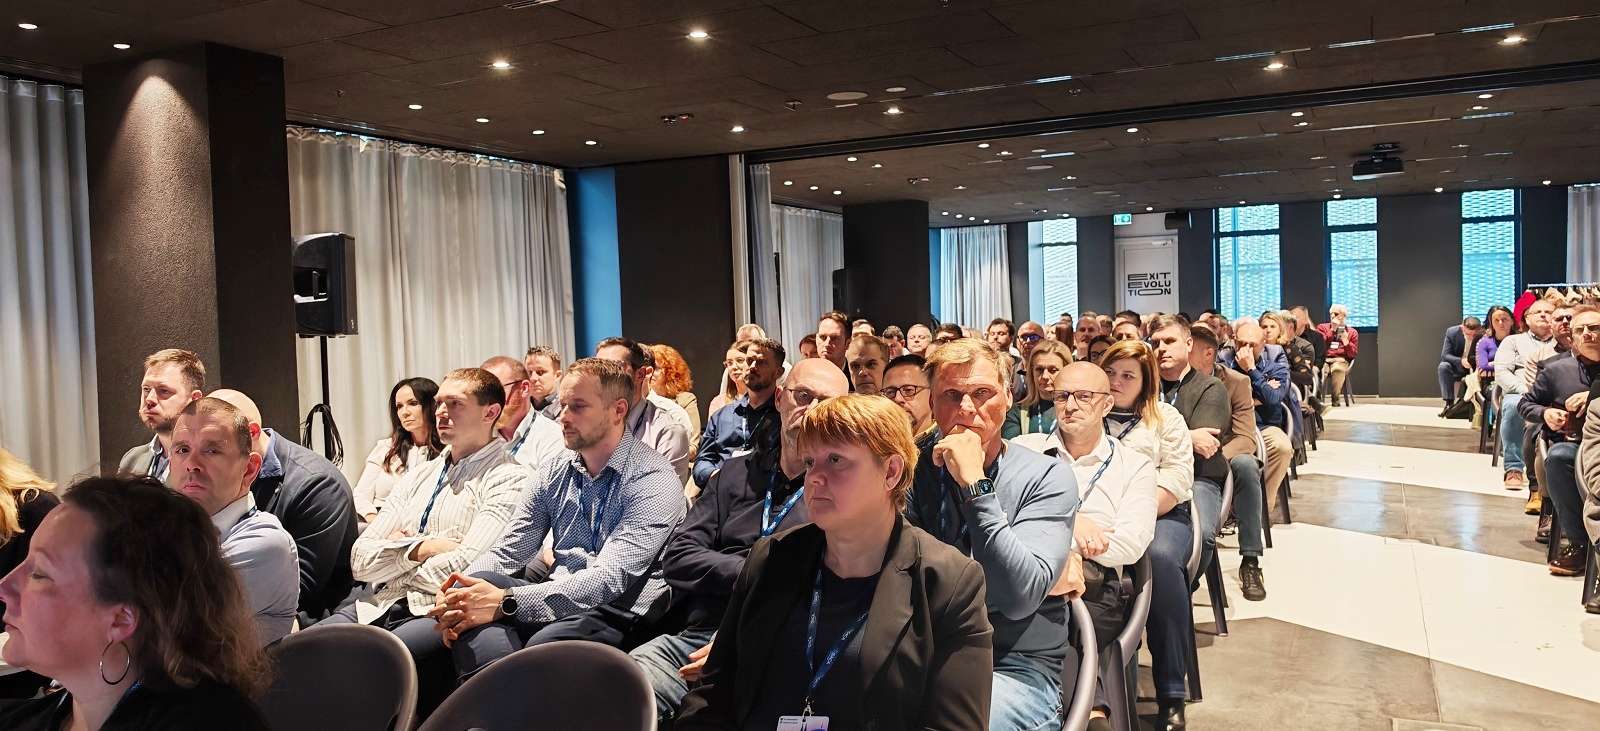
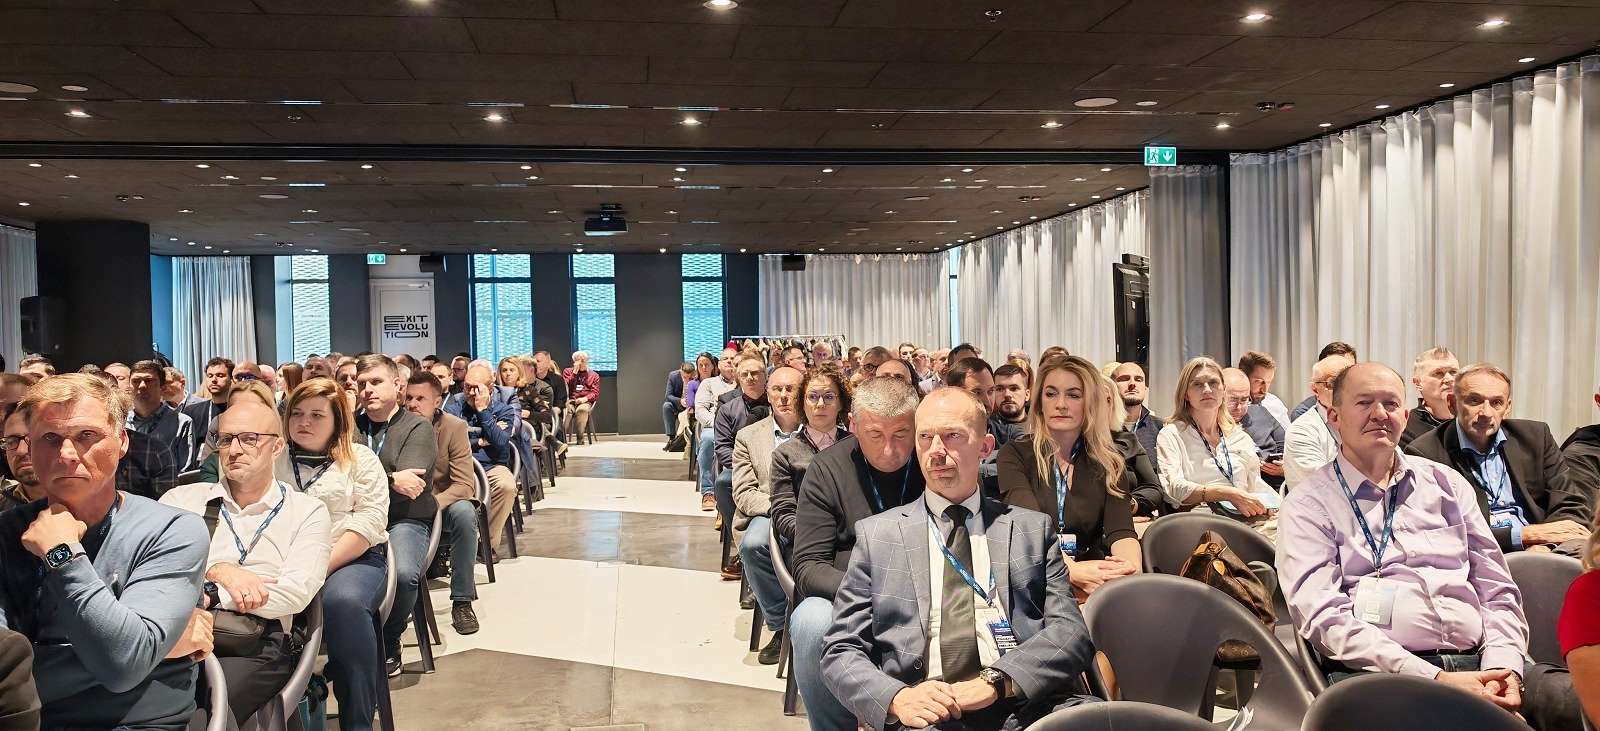
Foto: Sanja Ledinek
Godišnja konferencija održana je 10. studenog 2026. u hotelu Zonar u Zagrebu. Okupilo se više od 200 stručnjaka, a prijave su zatvorene prije događaja zbog popunjenja kapaciteta. Fokus su bili kibernetička sigurnost, provedba aktualnih EU propisa (NIS2, DORA, CRA) i sveprisutna umjetna inteligencija (AI) s prilikama i izazovima koje nam donosi.
Ključni naglasci (po dijelovima programa):
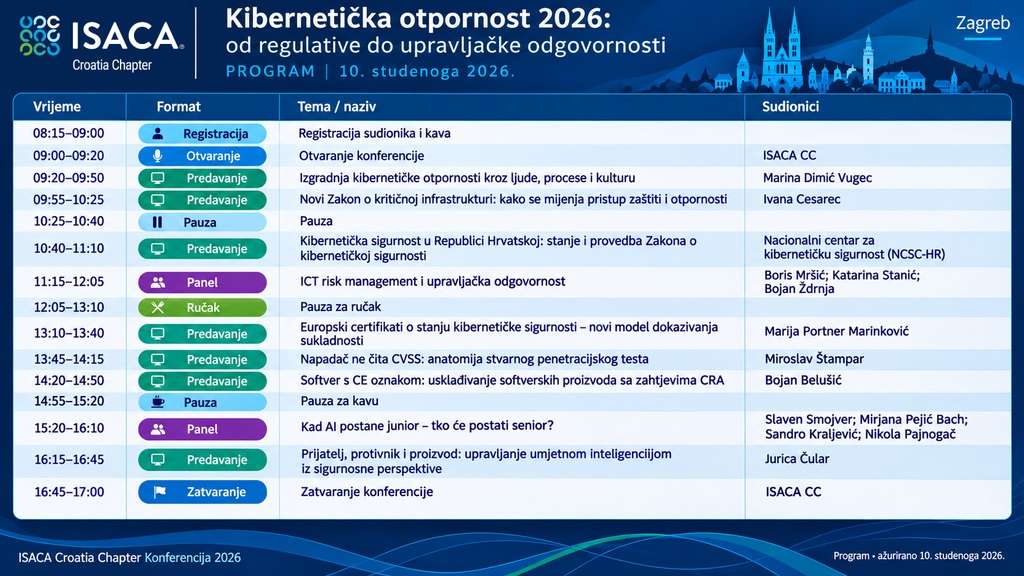
- Ljudi, procesi, kultura. Konferenciju je otvorilo predavanje “Izgradnja kibernetičke otpornosti kroz ljude, procese i kulturu” (Marina Dimić Vugec). Time je određen ton dana: tehnologija je tek jedan dio odgovora.
- Nacionalni okvir. Ivana Cesarec govorila je o novom Zakonu o kritičnoj infrastrukturi i promjeni pristupa zaštiti i otpornosti. Nacionalni centar za kibernetičku sigurnost (NCSC-HR) prikazao je stanje i provedbu Zakona o kibernetičkoj sigurnosti, odnosno prijenos NIS2 direktive u hrvatsko zakonodavstvo.
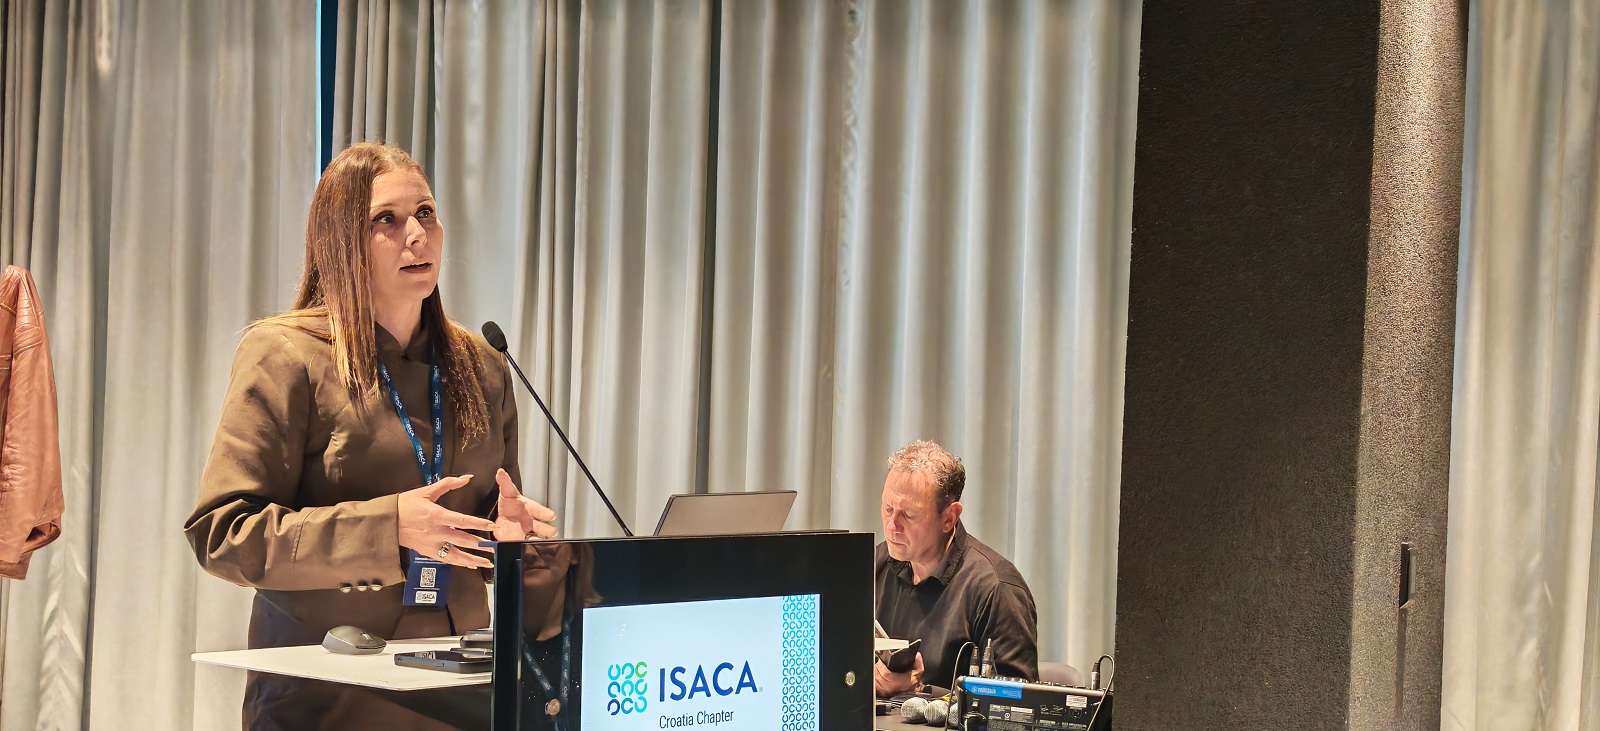
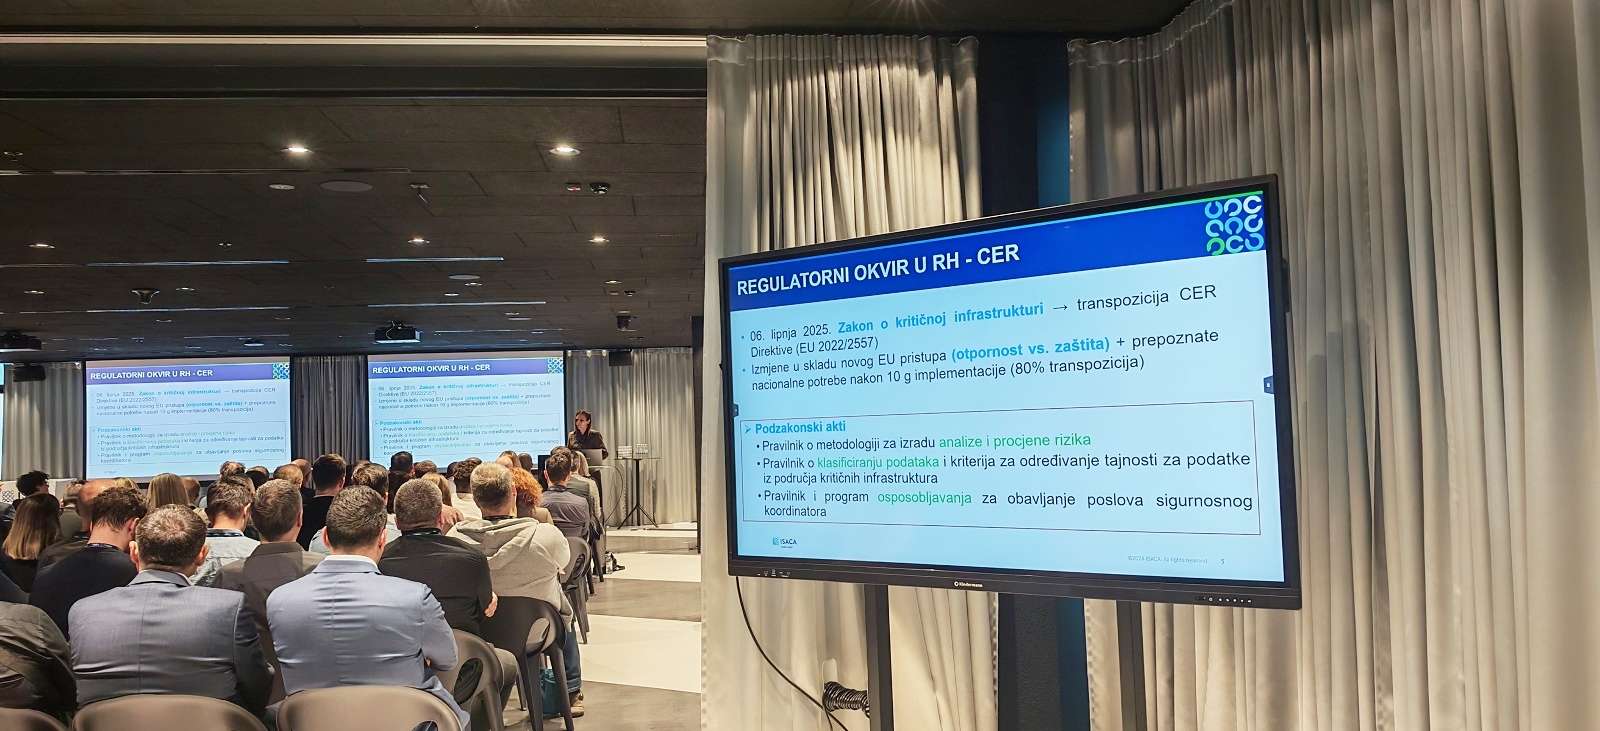
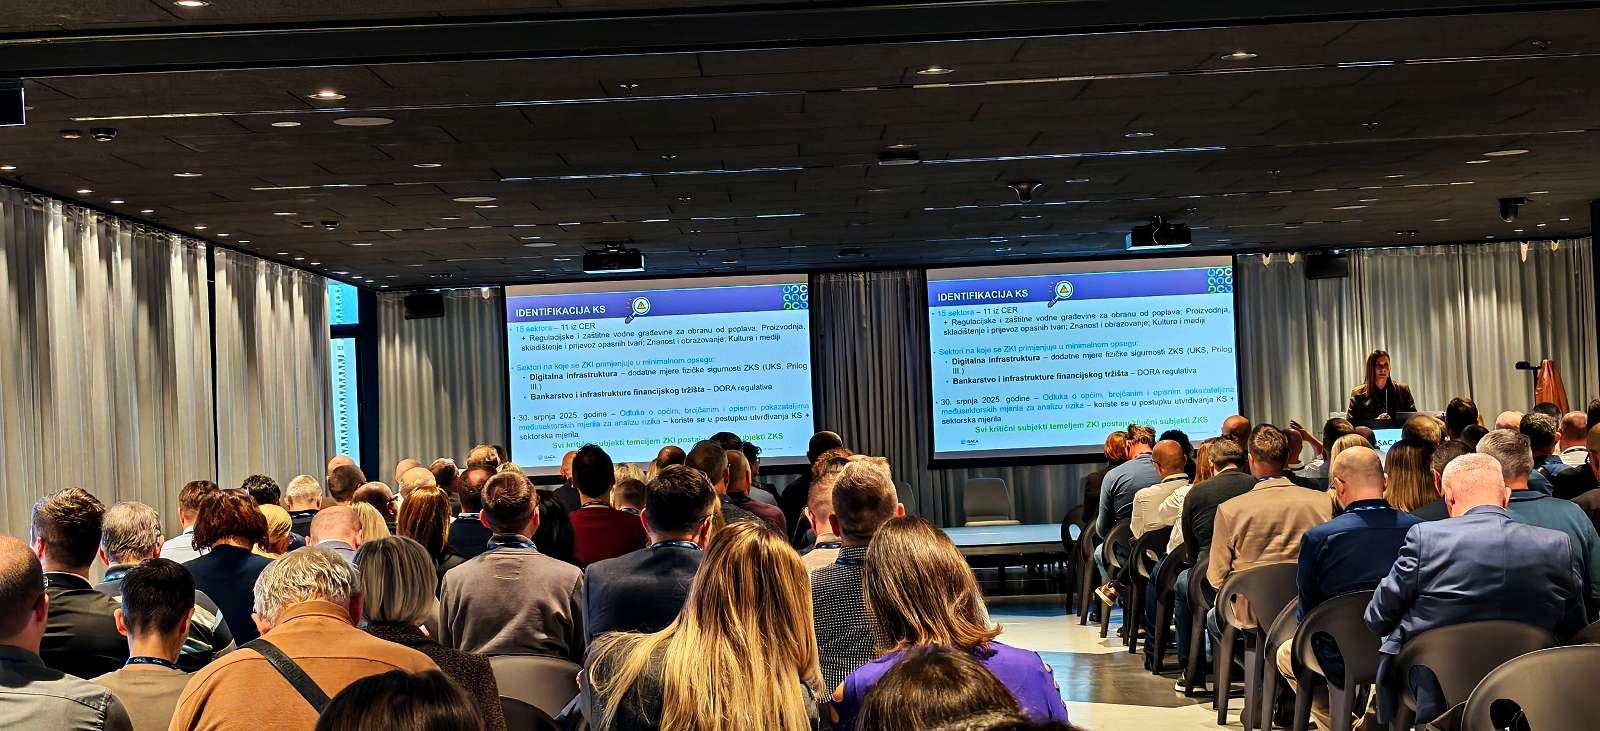
Foto: Sanja Ledinek
- Odgovornost uprave. Panel “ICT risk management i upravljačka odgovornost” (Boris Mršić, Katarina Stanić, Bojan Ždrnja) bavio se time što regulativa poput DORA-e znači za upravljačke strukture. Ovdje dodajte jednu poruku s panela koju ste sami čuli. Poanta je da sigurnost nije samo IT tema, nego tema uprave.
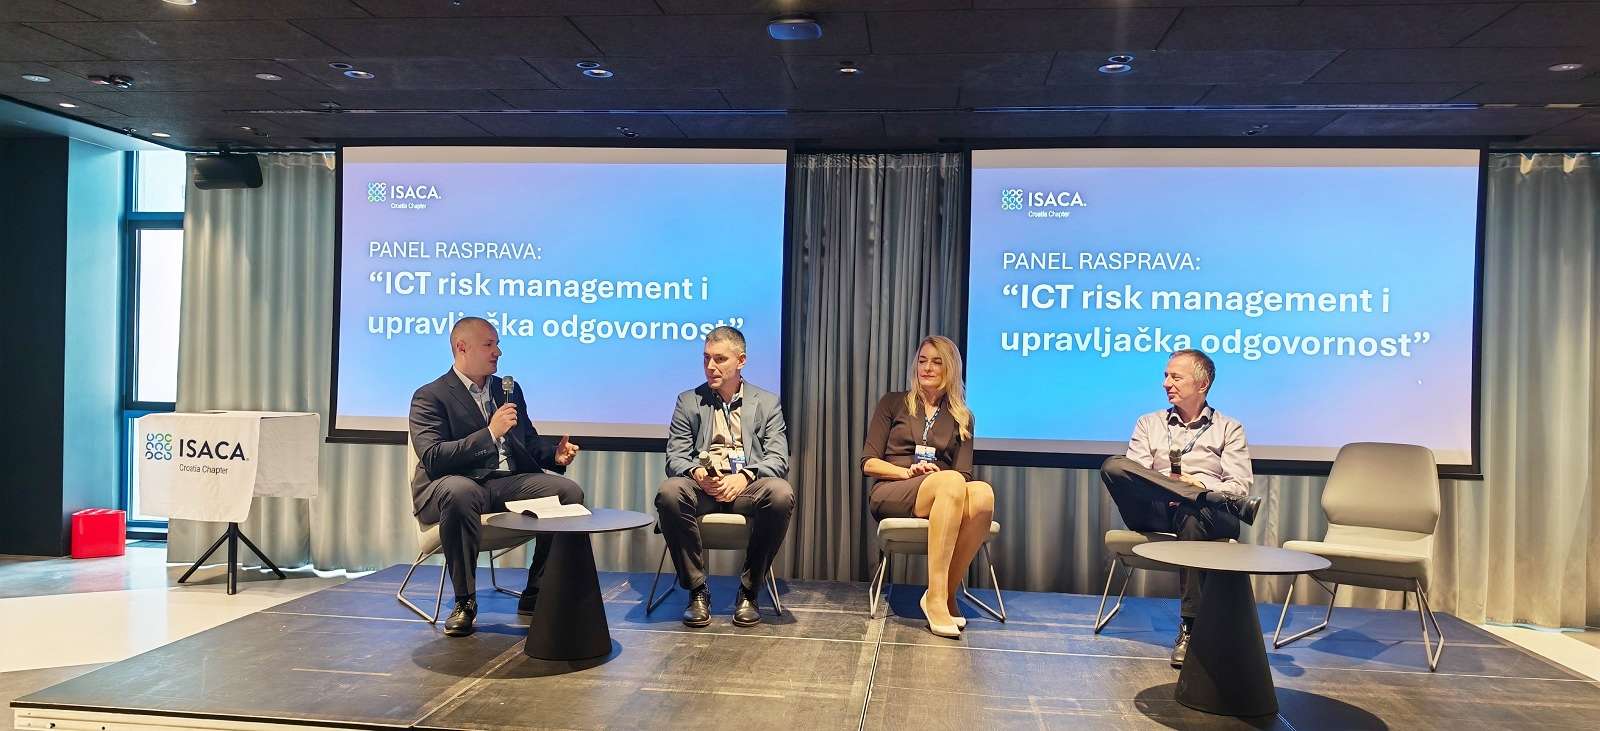
Foto: Sanja Ledinek
- Dokazivanje sukladnosti. Marija Portner Marinković predstavila je europske certifikate kibernetičke sigurnosti kao novi model dokazivanja sukladnosti.
- Bojan Belušić je pokazao što za softver znači CE oznaka i kako proizvode uskladiti sa zahtjevima Cyber Resilience Acta.
- Miroslav Štampar u predavanju “Napadač ne čita CVSS” razgradio je stvarni penetracijski test i podsjetio da ocjena ranjivosti nije isto što i stvarni rizik.
- Završni dio posvećen je umjetnoj inteligenciji. U panelu “Kad AI postane junior – tko će postati senior?” (Slaven Smojver, Mirjana Pejić Bach, Sandro Kraljević, Nikola Pajnogač) otvorili su pitanje budućnosti struke.
- Jurica Čular je u predavanju “Prijatelj, protivnik i proizvod” govorio o korištenju AI agenata za programiranje – balansu između operativnosti i sigurnosti.
Foro: ISACA Hrvatska
Zaključak: zašto je to važno
Regulativa daje okvir, ali ga provode ljudi. Zato je zajednica poput ISACA-e važna: nudi globalno priznate standarde i certifikate, praktična iskustva i prostor za razgovor o izazovima prije nego postanu incidenti.
Zahvala organizatorima, predavačima, panelistima i svim sudionicima. Vidimo se na sljedećim događajima!