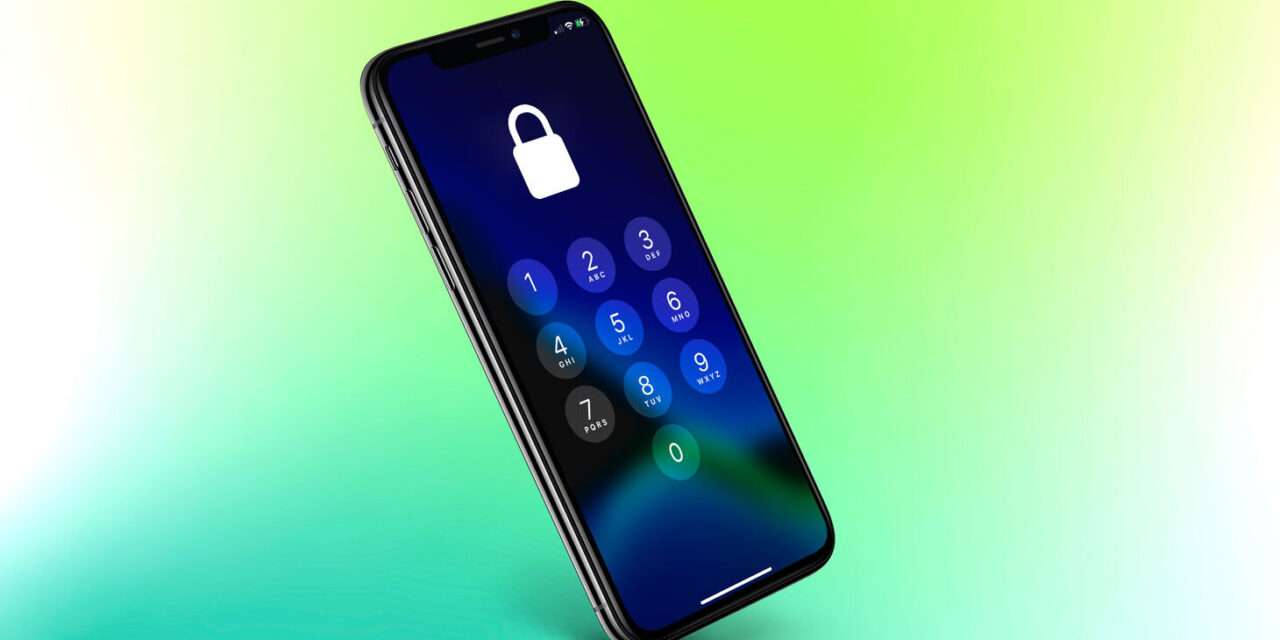
Godinama smo stvarali složene lozinke ispunjene velikim slovima, brojevima i specijalnim znakovima, samo da bismo naposljetku shvatili neočekivanu istinu. Šesteroznamenkasti kod pohranjen izravno na vašem uređaju otporniji je na hakerske napade od kompleksne lozinke koja se šalje i pohranjuje na udaljenom poslužitelju.
Najveća opasnost u digitalnom svijetu nije zaboravljanje lozinke, nego lažni osjećaj sigurnosti dok je upotrebljavamo. Koliko god pažljivo osmišljavali zamršene nizove znakova, ključna mana ostaje nepromijenjena, a to je činjenica da se lozinka ne nalazi na vašem računalu, nego na poslužitelju online usluge. Jedno curenje baze podataka, uspješan napad lažnim predstavljanjem ili loša navika korištenja iste lozinke na više računa bez uključene dvofaktorske autentifikacije omogućuju hakerima jednostavan pristup s bilo koje točke na svijetu. S druge strane, PIN-ovi funkcioniraju prema potpuno drukčijim sigurnosnim pravilima.
Lozinke putuju mrežom dok PIN kodovi ostaju vezani uz hardver
Glavna prednost PIN-a ne leži u njegovoj duljini, nego u lokaciji na kojoj se pohranjuje. PIN je primarno namijenjen lokalnoj autentifikaciji na fizičkom uređaju i nikada se ne prenosi mrežom. Čak i ako napadač sazna vaš PIN, ne može se daljinski prijaviti na vaš račun bez posjedovanja vašeg pametnog telefona ili računala. Ova funkcionalnost dolazi do punog izražaja razvojem modernih pristupnih ključeva. Umjesto slanja lozinki putem interneta, uređaji upotrebljavaju lokalni PIN, poput Windows Hello koda ili zaključavanja zaslona na mobitelu, kako bi potvrdili identitet korisnika. Budući da se PIN ne šalje mrežom, hakeri ne mogu presresti podatke napadima presretanja komunikacije.
Čak i u slučaju fizičkog gubitka uređaja, PIN ostaje šifriran i zaštićen unutar specijaliziranih hardverskih sigurnosnih modula, kao što su TPM na Windowsima, Appleov Secure Enclave ili TEE na Android sustavima. Klasične lozinke nemaju takvu razinu hardverske zaštite.
Kratka struktura ne smije postati laka meta
Iako je PIN konceptualno sigurniji, to ne znači da bilo koji šesteroznamenkasti kod pruža potpunu zaštitu. Napredna hardverska zaštita gubi smisao ako postavite kombinaciju brojeva koju je moguće pogoditi iz prvog pokušaja. Jednostavni nizovi poput uzastopnih brojeva, poznatih uzoraka na numeričkoj tipkovnici ili ponavljajućih znamenki prva su stvar koju će netko pokušati unijeti na otuđenom uređaju. Jednako su ranjivi i osobni podaci poput datuma rođenja, kućnih brojeva ili završnih znamenki telefonskog broja, jer do njih potencijalni napadači mogu lako doći.
Foto:google play
Važeći sigurnosni standard preporučuje upotrebu od barem šest znamenki. Dok je šest znamenki uobičajena zadana opcija za Android i iOS uređaje, Windows računala koja inicijalno nude četveroznamenkasti PIN omogućuju ručno povećanje duljine unutar postavki sustava radi dodatne sigurnosti. Kao dodatni sloj zaštite na javnim mjestima preporučuje se aktivacija biometrijske identifikacije, poput prepoznavanja otiska prsta ili lica. Biometrija učinkovito štiti od nepoželjnih pogleda koji bi mogli zapamtiti pritiske tipki prilikom ručnog unosa PIN-a na zaslonu.