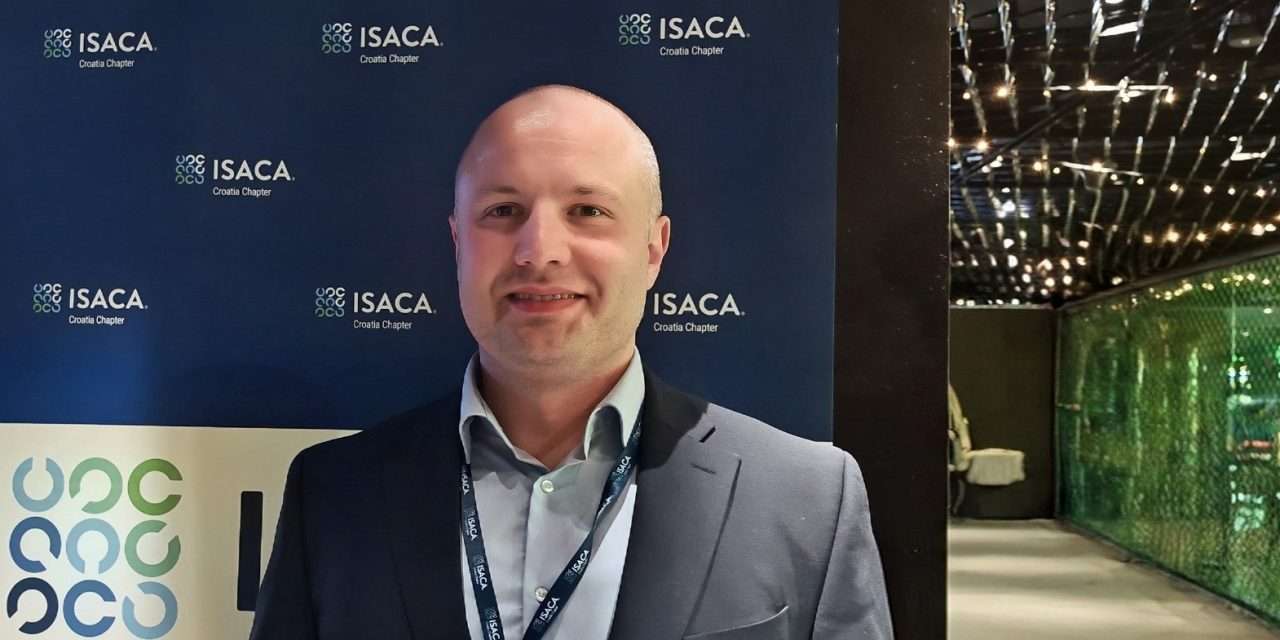
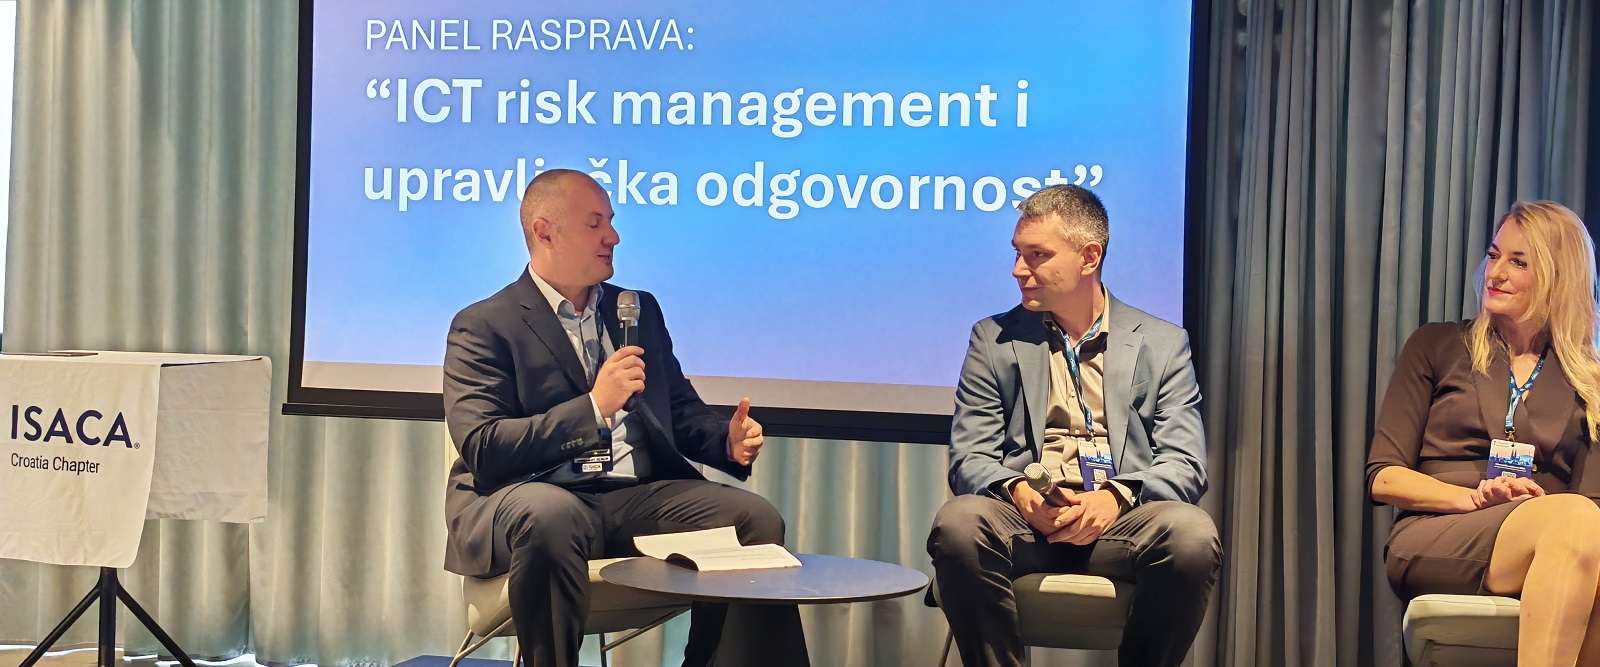
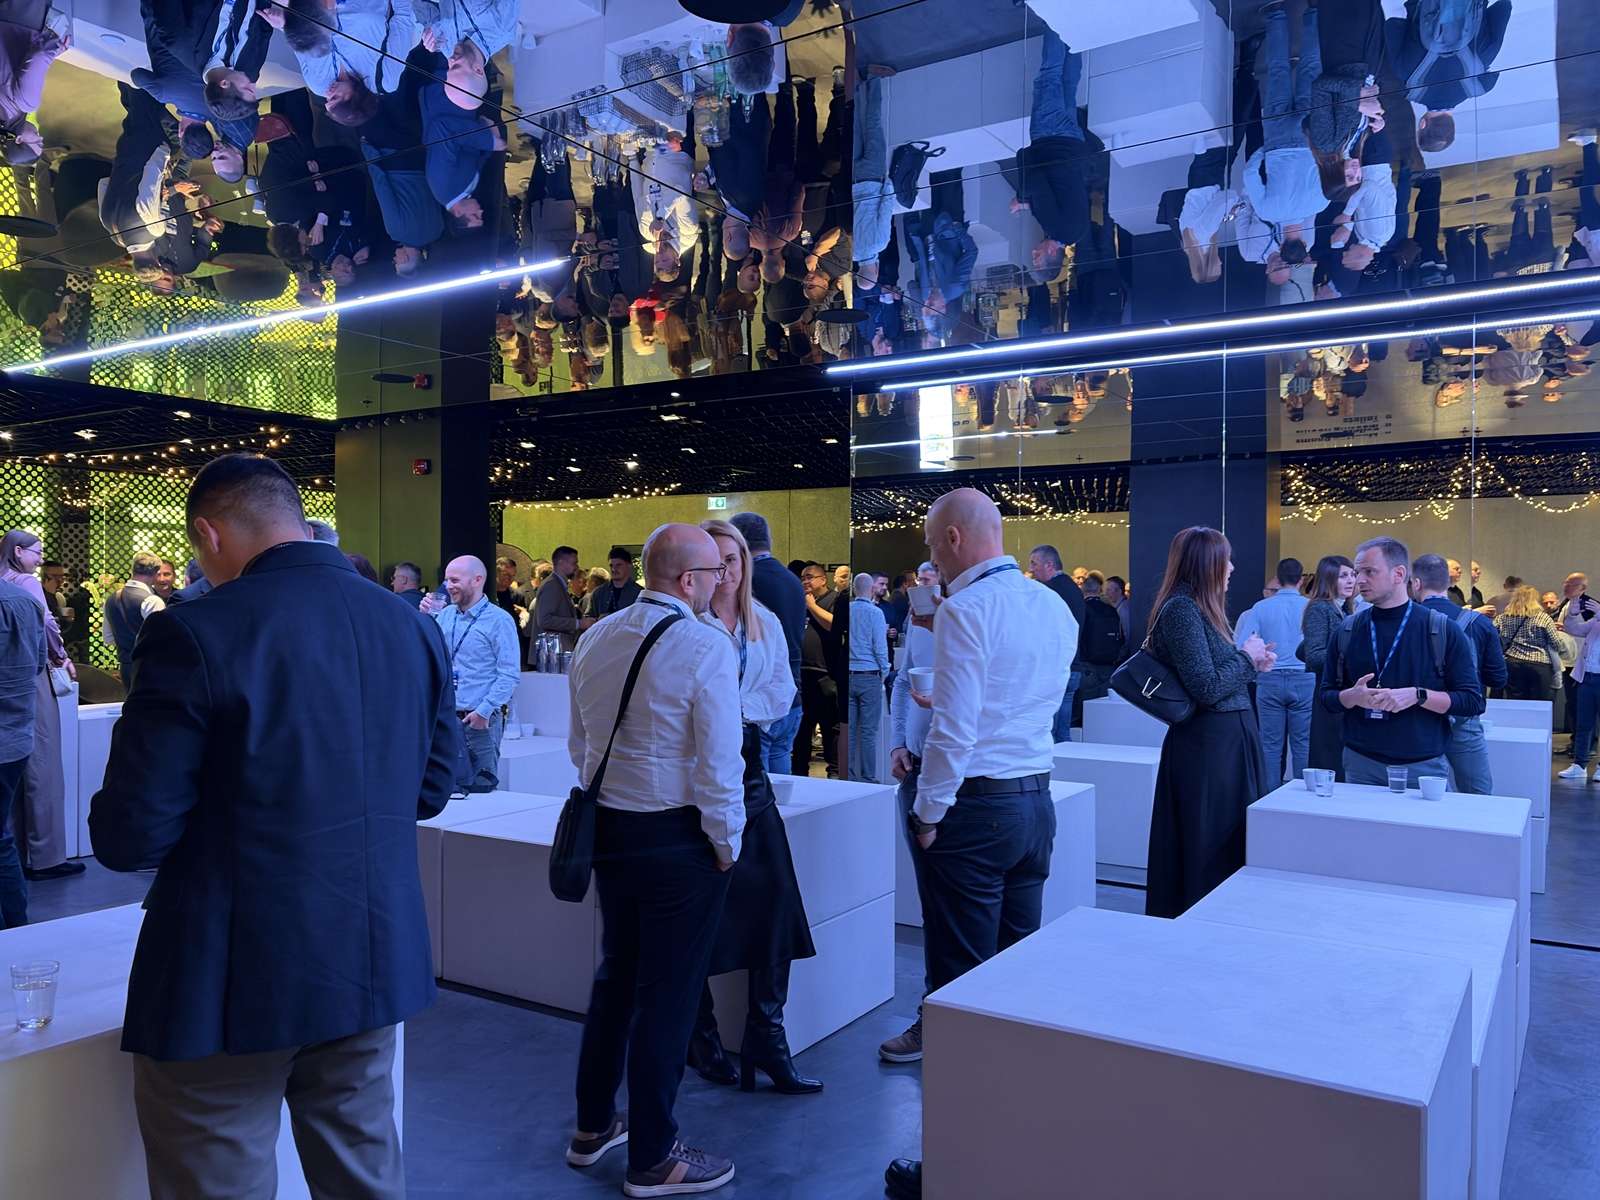
Na konferenciji ISACA CC 2026 imali smo priliku razgovarati s Tomislavom Matićem, predsjednikom Upravnog odbora Udruge ISACA – ogranka Hrvatska. U ugodnom i sadržajnom razgovoru dotaknuli smo se svakodnevnog rada, izazova s kojima se susreću stručnjaci u području kibernetičke sigurnosti, ICT rizika i revizije, ali i sve važnijih tema upravljanja, usklađenosti s regulatornim zahtjevima i sigurnosti poslovanja. Otkrili smo što se krije iza svakodnevnih aktivnosti struke, koji su izazovi pred nama i zašto su znanje, suradnja i pravovremena prilagodba ključni u svijetu koji se neprestano mijenja.
ISACA je premašila 200.000 članova diljem svijeta. Što stručnjake različitih zemalja i sektora drži zajedno?
Prvenstveno na povezuju slični izazovi, bez obzira na to iz koje zemlje ili industrije dolazimo. Svi se na neki način bavimo pitanjima kako upravljati rizicima, zaštititi informacije, osigurati pouzdanost sustava i pritom omogućiti poslovanju da normalno funkcionira. U zadnjoj ISACA konferenciji u Munichen-u sam ostao iznenađen kako skoro cijela ISACA EU (mislim na zemlje EU) I ISACA global (ostatak svijeta) zapravo imaju slične upite, a kako je EU preteča u propisivanju regulativa, praktična iskustva su I više nego poželjna članovima izvan EU.
CISA, CISM i CRISC često su prvo što poslodavci traže. Zašto su ISACA okviri i certifikati postali globalni standard, osobito u IT reviziji?
Njihova najveća vrijednost, prema mojem mišljenju, jest to što povezuju znanje s razumijevanjem poslovanja, tehnologije i rizika. Naglasio bih da certifikat sam po sebi ne znači da je netko automatski dobar stručnjak ili da osoba bez certifikata nije strucnjak u svojem području. Prava vrijednost certifikata je ta što kada ga položite ili odradite makar pripremu za ispit, naučeno možete odmah konkretno primjene u svojem poslu.
Kako se globalna organizacija nosi s promjenama poput umjetne inteligencije, i što to znači za nove certifikate i okvire?
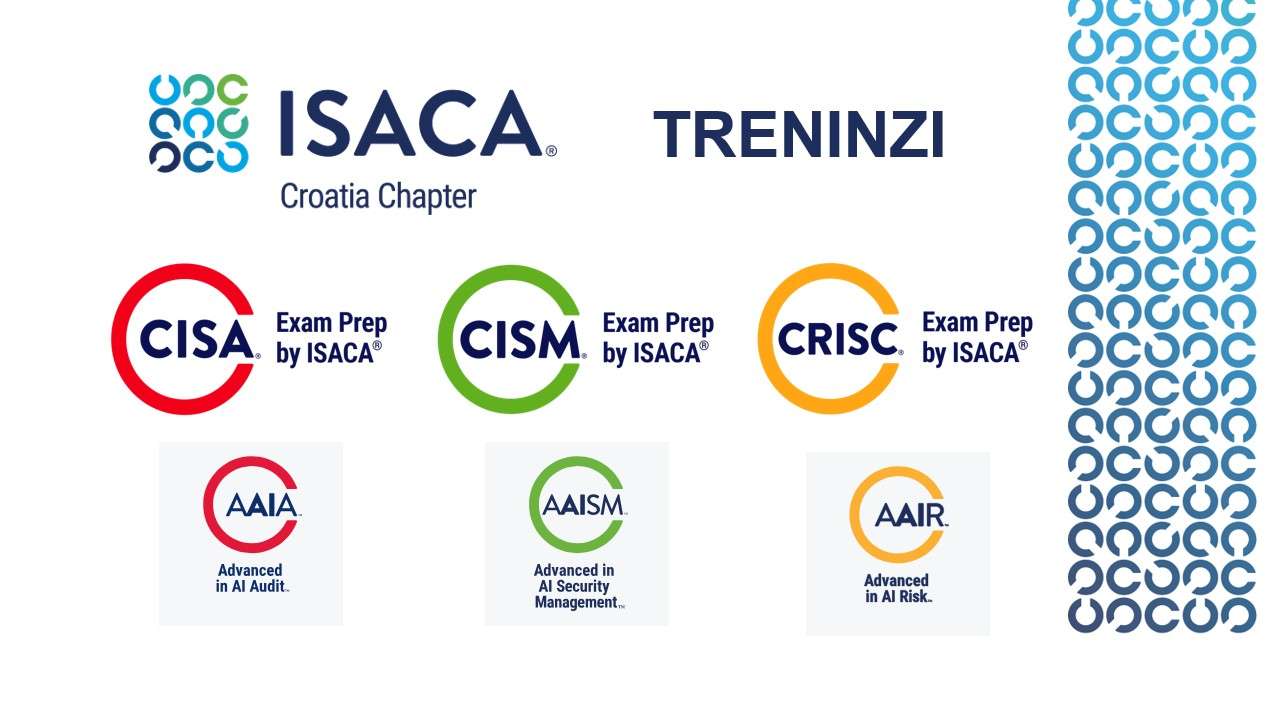
Rekao bih da se ISACA kao organizacija poprilično dobro prilagođava promjenama. Ono što je pozitivno jest da ISACA ne promatra umjetnu inteligenciju samo kao tehnološko pitanje, nego i kroz certifikate omogućava revizorima da I sami ulove korak s AI. Već su razvijeni novi certifikati kao što su AAIA (Advanced in AI Audit), AAISM (Advanced in AI Security Management) i AAIR (Advanced in AI Risk), a najavljen je i AAIG (Advanced in AI Governance).
ISACA Hrvatska ogranak ima oko 300 članova iz banaka, telekoma i tehnoloških tvrtki. Kako izgleda razmjena znanja kad su sudionici često konkurenti? Koliko je u struci mladih ljudi? Kako se privlači novi naraštaj stručnjaka za rizike i reviziju?
ISACA kao udruga je baš po tome posebna, konkurencija u poslovnom svijetu ne mora nužno značiti konkurenciju u razmjeni stručnog znanja. Često takve stvari idu ruku po ruku, perspektiva je sve u svijetu rizika. Naravno, postoje informacije koje su povjerljive i o kojima se ne razgovara. Međutim, o pristupima upravljanju rizicima, primjeni regulative, iskustvima u reviziji ili sigurnosnim izazovima možemo vrlo otvoreno razgovarati. Mislim da je upravo to jedna od prednosti ISACA-e. Na konferenciji možemo biti konkurenti, a nakon predavanja zajedno razgovarati o tome kako riješiti problem s kojim se svi susrećemo.
Mislim da mladih ljudi ima, ali njih danas prvenstveno brine kako pronaći prvi posao u svijetu koji se sve brže mijenja. ISACA prepoznaje taj izazov, a mi mladima nastojimo približiti struku kroz savjete, edukacije i stručna druženja. Realnost je što mladi često tek ulaskom u profesionalni svijet revizije, sigurnosti i upravljanja rizicima prepoznaju vrijednost ISACA certifikata I druženja. Naš je cilj da smo im uvijek dostupni I trudimo se da tu vrijednost prepoznaju ranije, dok još grade svoj profesionalni put. Nikad nije kasno da nam se priključe I potraže savjet naših članova.
Što član dobiva u praksi: predavanja, treninzi, certifikacije, CPE bodovi, umrežavanje?
Postoje standardni benfiti koje svaka ISACA udruga nudi, poput pristupa stručnim materijalima, publikacijama i webinarima do povoljnijih uvjeta za certifikacije i edukacije. Ali ISACA Hrvatska pokušava gledati I dalje od toga, posebno bih izdvojio naša redovita stručna predavanja koja su za članove besplatna, u kojima pokušavamo pozvati razne stučnjake da održe predvanja u temama koje ih muče. Osobno smatram da jedna od najvećih vrijednosti članstva nije nužno nešto što možemo pronaći na popisu pogodnosti, a to su kontakti, poznanstva i mogućnost da se obratimo kolegama iz struke za savjet ili razmjenu iskustva. ISACA HR si zadala cilj da bude jedan od glavnih mjesta znanja među stručnjacima u našem području.
Kako novopridošla osoba iz IT-a ili rizika ili revizije može ući u zajednicu i krenuti prema prvom certifikatu?
Za početak bih preporučio da dođe na neko od naših predavanja ili događanja, upozna ljude i vidi koja je tema najviše zanima. Ne mora odmah biti član niti imati certifikat da bi se počela uključivati u zajednicu. Naš je cilj pomoći ljudima da pronađu pravi smjer, a ne samo da polože ispit. Certifikat nije cilj sam po sebi, to je samo jedan od alata, cilj je steći znanje i kompetencije putem razmjene znanja I iskustva koje ćemo kasnije moći koristiti u praksi.
Kako ISACA OGRANAK HRVATSKA djeluje u Hrvatskoj? Jesu li certifikati prepoznati na tržištu? Kako doprinosite struci i zajednici?
ISACA Ogranak Hrvatska ove godine obilježava 25 godina djelovanja, što je za jednu stručnu udrugu značajan uspjeh. ISACA certifikati danas su dobro poznati u hrvatskom financijskom i tehnološkom sektoru, posebno u području revizije informacijskih sustava, upravljanja rizicima i informacijske sigurnosti. Mislim da kao strukovna udruga imamo odgovornost poticati kvalitetne rasprave, povezivati ljude i pomagati razvoju stručnih kompetencija I ponovo bih naglasio da članovi tijekom cijele godine imaju razlog i priliku sudjelovati u našim aktivnostima.
Prijave za konferenciju su bile zatvorene nekoliko dana prije početka zbog popunjenja kapaciteta, a došlo je više od 200 ljudi. Što to govori o interesu struke i o tome što je trenutačno najvažnije?
Osobno me iznenadilo što smo ove godine okupili gotovo 200 sudionika, što smatram velikim uspjehom za naš ogranak i potvrdom interesa za teme kojima se bavimo. Za novoizabrani Upravni odbor ovo je jako velika čast. Članovi I šire su prepoznali naš odabir predavača i panelista. Istina, prijave smo morali zatvoriti nekoliko dana prije konferencije jer smo popunili sve raspoložive kapacitete, a odaziv je daleko nadmašio naša početna očekivanja.
Koja je za vas bila glavna poruka konferencije, ili tema o kojoj se najviše razgovaralo na hodnicima?
Draft verzija naziva konferencije je bila “znanje, iskustvo i zajednica” I od toga smo krenuli kada smo počeli razmišljati o glavnoj temi. Mislim da je naš Upravni odbor, upravo zahvaljujući iskustvu i poslovima kojima se njegovi članovi svakodnevno bave, uspio prepoznati teme i izazove o kojima se trenutačno najviše razgovara u struci. Vođeni time, nastojali smo okupiti stručnjake iz različitih područja, otvoriti konkretna pitanja i kroz razmjenu iskustava pomoći sudionicima da pronađu odgovore i moguća rješenja. Vjerujem da je to najveća vrijednost konferencije.
Foto: Sanja Ledinek
NIS2, DORA, CRA, zakon o kritičnoj infrastrukturi: je li to regulatorni tsunami ili prilika? Jesu li hrvatske organizacije spremne za odgovornost uprave za ICT rizike?
Rekao bih da je to definitivno regulatorni tsunami. DORA, NIS2, CRA, AI Act – katkad je i nama u struci izazov sve pohvatati. Ipak, mislim da na sve te promjene trebamo gledati kao na priliku.Zahvaljujući iskustvu članova našeg Upravnog odbora, među kojima su i stručnjaci koji redovito surađuju s europskim nadzornim tijelima, imamo dobar uvid u regulatorne izazove s kojima se organizacije diljem EU-a susreću. Smatram da je Hrvatska napravila značajan iskorak u usklađivanju s europskim regulatornim zahtjevima, a naši stručnjaci svakodnevno pokazuju da se znaju nositi s izazovima njihove provedbe. Naravno, prostora za napredak uvijek ima, ali vjerujem da možemo biti zadovoljni smjerom u kojem idemo. Čak bih otišao i korak dalje. Smatram da imamo dovoljno znanja i praktičnog iskustva da ga možemo prenositi i kolegama iz drugih europskih zemalja, posebno kada govorimo o izazovima implementacije regulative i rješenjima koja su se pokazala uspješnima u praksi.
Panel “Kad AI postane junior – tko će postati senior?” nosi provokativan naslov. Što će AI promijeniti u razvoju stručnjaka, a što u revizorskim i sigurnosnim poslovima?
Nije nam bio cilj staviti provokativni naslov, više usmjeriti naše članove koji imaju mogućnost utjecaja (mislim na CEO, CTO, CFO I druge upravne razine, a primarno na direktore) da ono što danas smatramo ubrzenjem procesa, sutra može zamijeniti I nas koji smo 10 godina I više u struci. Jer ne možemo očekivati da netko postane kvalitetan senior ako nikada nije imao priliku učiti kroz praktičan rad, pa i kroz vlastite pogreške. U reviziji i sigurnosti umjetna inteligencija može biti odličan alat, ali i dalje trebamo ljude koji razumiju kontekst, znaju prepoznati rizik, propitivati rezultate i preuzeti odgovornost za svoje zaključke. Možda će nam umjetna inteligencija pomoći da brže dođemo do odgovora, ali i dalje moramo znati postaviti pravo pitanje.
Je li AI nama veći saveznik u obrani ili novi vektor rizika, i što bi organizacije trebale učiniti već sutra?
Jedna od glavnih tema ISACA Munich konferencije su bili novi AI rizici, te ću ih prezentirati i na ISACA HR konferenciji. Nemam jednostavan odgovor pa ću politički reći da je umjetna inteligencija istodobno i saveznik i novi izvor rizika. S jedne strane pomaže nam pomoći u otkrivanju prijetnji, analizi velikih količina podataka i automatizaciji sigurnosnih aktivnosti. S druge strane, iste te mogućnosti dostupne su i napadačima koji svakodnevno otkrivaju nove slabosti sustava koristeći AI. Organizacije bi sutra makar I ako nisu obveznici Uredbe DORA ili NIS2 (odnosno Zakon o Kibernetičkoj sigurnosti) trebale pogledati njihove savjete za digitalnu otpornost, Kontinuitet poslovanja, ugovorne obveze s trećim stranama jer tamo se krije rješenje otpornosti.
Što ISACA Hrvatska planira u idućoj godini: teme, treninzi, nove aktivnosti?
Tematski ćemo se svakako baviti umjetnom inteligencijom, kibernetičkom otpornošću, upravljanjem IKT rizicima, revizijom informacijskih sustava i regulatornim zahtjevima poput DORA-e i NIS2. Planiramo nastaviti s pripremnim edukacijama za ISACA certifikate, posebno CISA, CISM i CRISC, I ostale, te pratiti razvoj novih certifikata i okvira, uključujući COBIT 7. Želja nam je dodatno razvijati suradnju s fakultetima, drugim stručnim udrugama i organizacijama te omogućiti veću uključenost mladih stručnjaka.
Što biste poručili menadžmentu i upravama tvrtki koji još ne ulažu dovoljno u ljude i kompetencije za rizike i sigurnost?
Preporučio bi im da Zakon o Uredbi (DORA) I sama Uredba DORA nije bez razloga stavila najveću odgovornost I kazne (financijske) na članove uprave. A najbolje rješenje da se ne dođe do kazni je ulaganjem u ljude.
I jedna brza runda pitanja
Jedna stvar koju bi svaka tvrtka u Hrvatskoj morala napraviti ASAP…
Provjeriti koliko su zaista spremni na ozbiljan kibernetički incident. Ne samo kroz dokumentaciju i procedure, nego kroz konkretnu vježbu u kojoj sudjeluje i Uprava. Jer jedno je imati plan postupanja, a sasvim drugo znati kako reagirati kada nešto stvarno pođe po zlu.
Najveći mit o IT reviziji?
Revizor sve zna i sve vidi. A ono što ne zna, najčešće mu sami nesvjesno otkrijete. Zato je ponekad najbolje da nas ne pokušavate previše uvjeravati da je sve u redu. Upravo tada postajemo najznatiželjniji.
Savjet za nekoga tko tek počinje karijeru u kibernetičkoj sigurnosti.
1.Dolazak na ISACA druženje.
2. Ništa nije jednostavno,
3. Probat za početak saznati koji smjer unutar kibernetičke sigurnosti ga zanima (član SOC, NOC, revizor, član IT sigurnosti, IKT procjenjitelj rizika,itd itd). Kibernetička sigurnost je kreirala veliki broj fokusnih usmjerenja, koje zahtjevaju isti temeljem, ali poptilično različito finalno usmjerenje.
Više od 18 godina prati razvoj informacijskih i komunikacijskih tehnologija, s posebnim fokusom na pametne telefone, potrošačku elektroniku, gadgete, umjetnu inteligenciju i kibernetičku sigurnost.
U svom radu spaja novinarsko iskustvo, tehničko razumijevanje i praktičnu perspektivu korisnika. Testira i recenzira pametne telefone, tablete, slušalice i druge tehnološke uređaje, analizirajući ne samo njihove specifikacije nego i stvarnu vrijednost u svakodnevnoj upotrebi.
Njezin je cilj čitateljima približiti tehnologiju razumljivim jezikom, razotkriti marketinške tvrdnje i pomoći im da donesu informirane odluke o kupnji.
Kako bismo vam pružili najbolje korisničko iskustvo, koristimo kolačiće i slične tehnologije za pohranu i pristup podacima na vašem uređaju. Vaš pristanak omogućuje obradu podataka kao što su ponašanje pri pregledavanju stranice i jedinstveni identifikatori. Odbijanje ili povlačenje privole može utjecati na rad pojedinih funkcionalnosti web stranice.
Nužni kolačići
Uvijek aktivni
Ovi kolačići nužni su za ispravan rad web stranice i ne mogu se isključiti. Omogućuju osnovne funkcije poput navigacije, sigurnosti i pristupa zaštićenim dijelovima stranice.
Preferences
The technical storage or access is necessary for the legitimate purpose of storing preferences that are not requested by the subscriber or user.
Statistika
Ovi kolačići prikupljaju anonimne podatke o korištenju web stranice kako bismo razumjeli ponašanje posjetitelja i unaprijedili sadržaj i funkcionalnosti.The technical storage or access that is used exclusively for anonymous statistical purposes. Without a subpoena, voluntary compliance on the part of your Internet Service Provider, or additional records from a third party, information stored or retrieved for this purpose alone cannot usually be used to identify you.
Marketing
Ovi kolačići koriste se za prikaz relevantnih oglasa, mjerenje učinkovitosti marketinških kampanja te prilagodbu sadržaja vašim interesima.