Tradicionalni koncepti kibernetičke sigurnosti ubrzano gube korak pred novim metodama napada. Vrijeme kada se obrambena strategija primarno oslanjala na analizu e-pošte, provjeru domena, privitaka i filtere neželjene pošte (anti-spam) postaje prošlost. Kako pokazuje kampanja pod nazivom EvilTokens, e-pošta danas služi tek kao inicijalni vektor — ulaznica koja žrtvu mami u zamku, dok se stvarni, visokosofisticirani napad u potpunosti izvršava unutar korisnikova web preglednika.
EvilTokens i zlouporaba legitimnih autentifikacijskih protokola
Glavna opasnost kampanje EvilTokens ne leži u preuzimanju tradicionalnog zlonamjernog softvera (malwarea) ili krađi lozinki putem lažnih obrazaca. Napadači umjesto toga zlorabe legitimnu Microsoftovu funkciju: provjeru autentičnosti koda uređaja (Device Code Authentication). Riječ je o protokolu namijenjenom uređajima na kojima je unos vjerodajnica otežan, poput pametnih televizora, pisača ili IoT hardvera.
Cilj ovog napadačkog vektora u potpunosti zaobilazi tradicionalne sigurnosne filtre: Žrtvu se preusmjerava na potpuno legitimnu i službenu Microsoftovu stranicu za prijavu, a potom žrtva/korisnik unosi kod, prolazi autentifikaciju i odobrava dozvole aplikaciji.
Budući da se cijeli proces odvija unutar službene Microsoftove infrastrukture, tradicionalna sigurnosna rješenja ne detektiraju nikakve anomalije, dok napadač u pozadini dobiva neovlašten i trajan pristup žrtvinom Microsoft 365 računu putem sesijskih tokena.
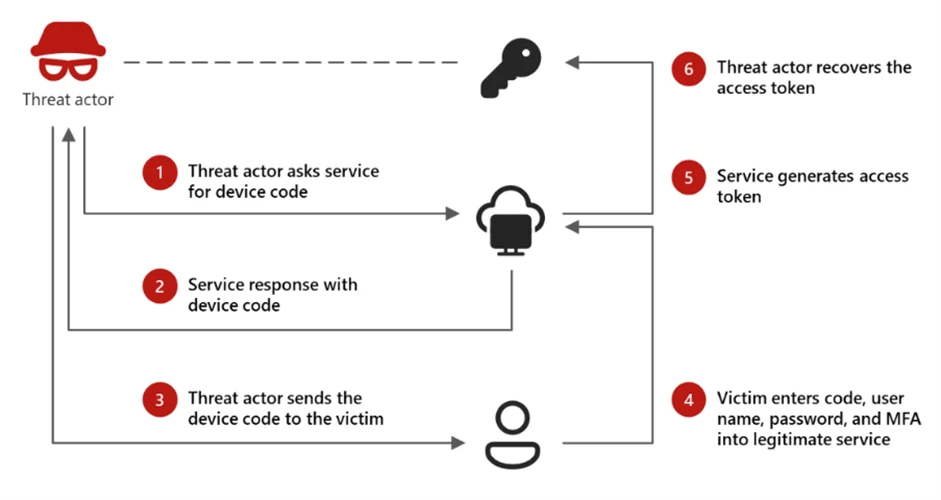
Foto: Microsoft
Ghost Phishing: Slijepa točka u obrambenom lancu
Dodatnu zabrinutost unutar sigurnosne zajednice izaziva tehnika poznata kao Ghost Phishing. Prilikom standardne automatske analize sumnjivih URL-ova, sigurnosni sustavi ili analitičari pregledavaju izvorni HTML kod web-stranice kako bi identificirali maliciozne elemente. U ovim kampanjama ta je metoda beskorisna.
Kada sigurnosni sustav skenira takvu web-stranicu, ona se doima potpuno praznom i bezopasnom. Cjelokupan phishing sadržaj unaprijed je šifriran naprednim algoritmom AES-GCM. Tek nakon što se stranica učita lokalno u pregledniku žrtve, izvršava se JavaScript koji dešifrira podatke i dinamički generira zlonamjerno sučelje.
Problem detekcije: Gateway e-pošte, URL skeneri, mrežni proxy poslužitelji i vatrozidi (firewall) vide samo šifrirani podatkovni niz koji izgleda bezopasno. Tek u trenutku kada JavaScript unutar preglednika obradi kod, stvara se stvarni lanac napada.
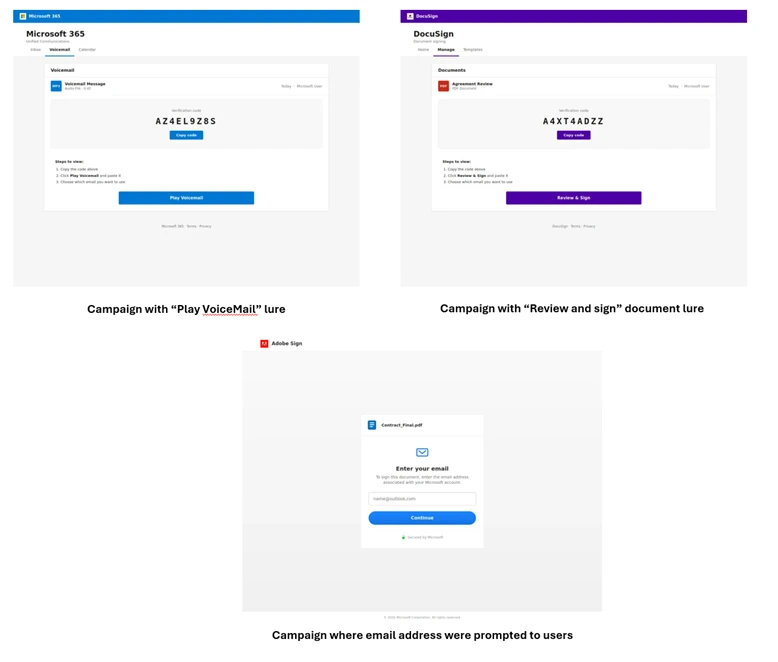
Foto: Microsoft
Zbog toga korporativna ulaganja u klasične sustave obrane gube stopostotnu učinkovitost:
- Sigurni pristupnik e-pošte (Secure Email Gateway)
- Statičko filtriranje URL-ova
- Analiza datoteka u izoliranom okruženju (Sandbox)
Standardni antivirusni softver
Bez naprednog nadzora i analize ponašanja koda u stvarnom vremenu unutar samog klijentskog preglednika, timovi u sigurnosno-operativnim centrima (SOC) ostaju uskraćeni za informacije o tome što je korisnik doista vidio i s kojim je elementima na stranici komunicirao.
Promjena perspektive i preventivne mjere za korisnike
Organizacije moraju redefinirati pristup analizi prijetnji. Pitanje više ne glasi samo “Je li ova e-pošta zlonamjerna?”, već primarno: “Što se događa nakon što zaposlenik aktivira poveznicu?”. Činjenica da je URL prošao inicijalnu provjeru ne jamči da će stranica ostati bezopasna nakon izvršavanja lokalnih skripti. Praćenje dinamičkog učitavanja i odgođenog prikazivanja sadržaja postaje imperativ.
Za ublažavanje rizika od ove nove generacije phishing napada, nužno je implementirati i stroge protokole ponašanja za same korisnike:
- Zabrana unosa kodova uređaja: Nikada ne unosite kodove niti potvrđujte Microsoftova dopuštenja ako niste sami inicirali taj proces i ako u potpunosti ne razumijete koji entitet i zašto traži pristup.
- Detaljna revizija dozvola: Pažljivo pročitajte zaslon s popisom zahtijevanih prava (Requested Permissions) prije nego što kliknete na opciju “Prihvati”.
- Oprez s kritičnim terminima: Budite iznimno sumnjičavi prema porukama koje zahtijevaju hitnu “Microsoftovu autentifikaciju”, “aktivaciju računa”, “pregled hitne dokumentacije” ili “prijavu za nastavak rada”, čak i ako poveznica vodi na vjerodostojnu Microsoftovu domenu.
- Izvanpojasna provjera (Out-of-Band): Ako primite neobičan zahtjev za autentifikaciju ili provjeru od kolege, nadređenog ili poslovnog partnera, obvezno potvrdite autentičnost zahtjeva putem alternativnog komunikacijskog kanala (npr. telefonskim pozivom ili internom chat aplikacijom) prije poduzimanja bilo kakvih radnji.
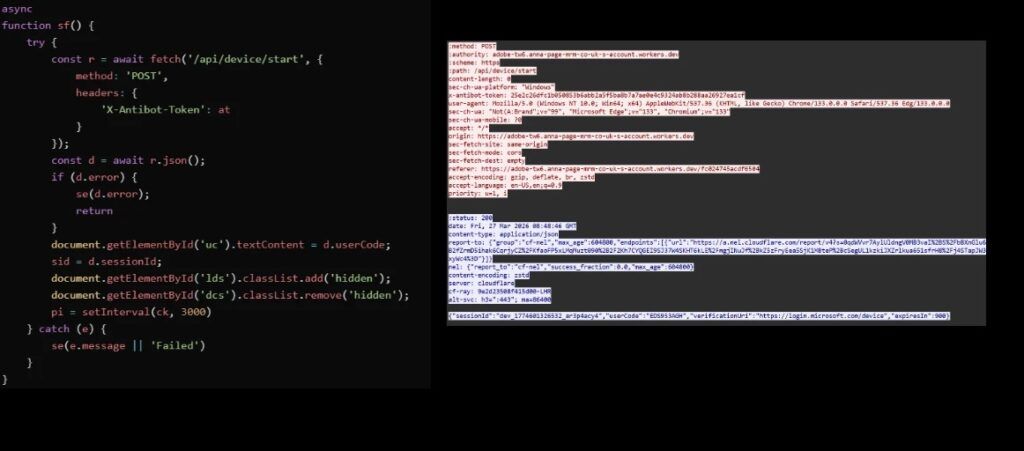
Foto: Microsoft
U uvjetima visoke sofisticiranosti cyber prijetnji, kombinacija napredne analize ponašanja unutar preglednika i visoke razine svijesti korisnika o mehanizmima autorizacije predstavlja ključni stup obrane moderne IT infrastrukture.