








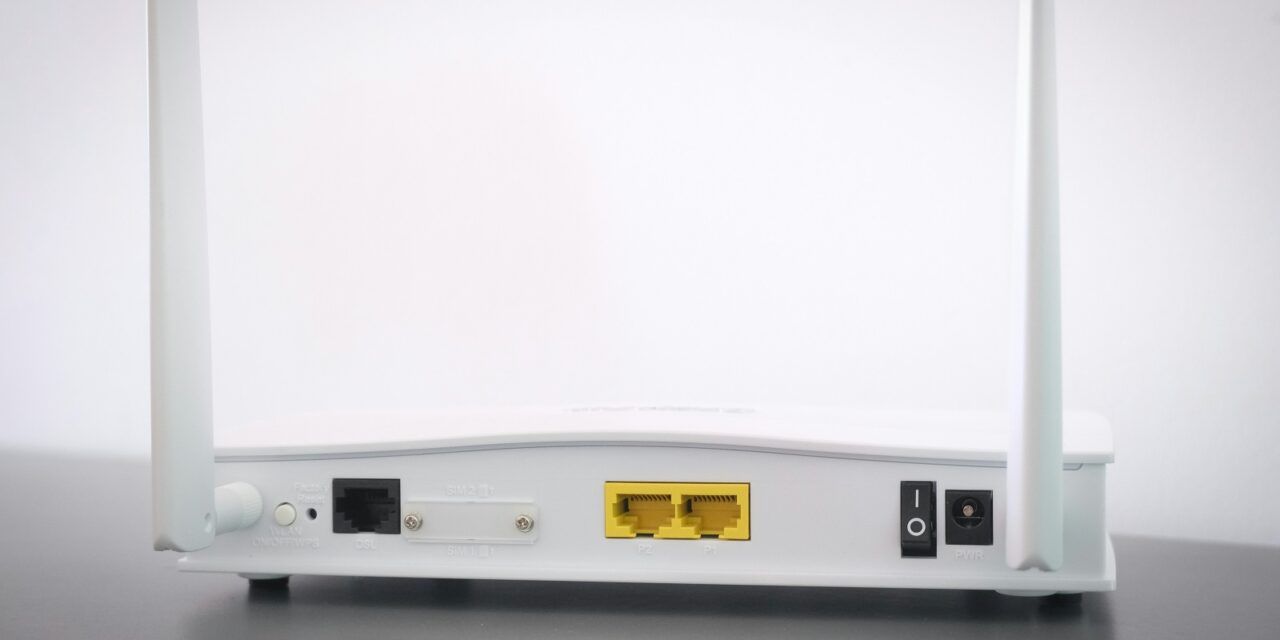
Korisnici koji drže svoje Wi-Fi usmjerivače aktivnima u režimu 24/7 često zanemaruju ključne pokazatelje funkcionalne i sigurnosne degradacije opreme. Većina korisnika razmatra zamjenu usmjerivača tek u slučajevima potpunog hardverskog kvara ili pri izraženoj nestabilnosti mrežne veze. Međutim, prema službenim preporukama agencija za kibernetičku sigurnost, tehnički ispravan rad usmjerivača ne jamči ujedno i njegovu sigurnosnu intaktnost unutar lokalne mrežne infrastrukture.
Prema procjenama Američke agencije za kibernetičku sigurnost i sigurnost infrastrukture (CISA) i Federalnog istražnog ureda (FBI), primarni mrežni rizik nastaje u trenutku kada proizvođač obustavi izdavanje ažuriranja integriranog upravljačkog softvera (firmvera). U toj fazi uređaj može neometano nastaviti s emitiranjem Wi-Fi signala, ali ostaje trajno nezaštićen od novootkrivenih sigurnosnih ranjivosti i sigurnosnih propusta.
Eksploatacija sigurnosnih ranjivosti na usmjerivačima kojima je istekla službena podrška predstavlja primarni vektor napada na privatne mrežne sustave.
Firmver predstavlja bazni softverski sloj koji upravlja svim hardverskim i mrežnim funkcijama usmjerivača, djelujući analagno operativnom sustavu na računalu ili pametnom telefonu. Svaka izdana verzija firmvera, uz potencijalno uvođenje novih funkcionalnosti, primarno donosi sigurnosne zakrpe koje zatvaraju ranjivosti podložne hakerskim napadima. Po završetku predviđenog životnog ciklusa podrške (EOL – End of Life), proizvođač prestaje s distribucijom zakrpa, dok se napredne metode kibernetičkih napada nastavljaju kontinuirano razvijati.
Sigurnosni analitičari ističu da usmjerivači namijenjeni širokoj potrošnji primaju softverska ažuriranja od proizvođača u prosječnom trajanju od tri do sedam godina. Slijedom navedenog, velik broj uređaja ostaje u funkciji godinama nakon kupnje, ali više ne zadovoljava suvremene sigurnosne standarde i protokole šifriranja.
Foto:Ferenc Almasi -Unsplash
Zbog navedenih razloga, FBI je u više navrata izdao službena upozorenja vezana uz upotrebu usmjerivača koji su dosegnuli kraj svog ciklusa podrške. Prema navodima agencije, zlonamjerni akteri primarno ciljaju uređaje bez active podrške kako bi iskorištavanjem poznatih sigurnosnih rupa preuzeli kontrolu nad uređajem ili se infiltrirali u cjelokupnu internu mrežnu strukturu.
Kompromitacija usmjerivača nosi dalekosežne sigurnosne posljedice. Napadači mogu neovlašteno presmjeriti DNS postavke kako bi korisnički promet preusmjerili na phishing web sjedišta radi krađe vjerodajnica i pristupa bankovnim računima. Učestali su i scenariji u kojima kompromitirani usmjerivač služi kao ulazna točka za napade na ostale uređaje unutar iste mrežne segmentacije, poput računala, nadzornih kamera, pametnih televizora ili IoT sustava pametnih kuća.
Dodatan problem predstavlja činjenica da je detekcija neovlaštenog pristupa na usmjerivaču iznimno složena. Izvješća ukazuju na to da mnoge hakerske skupine primjenjuju napredne tehnike perzistentnosti koje im omogućuju zadržavanje kontrole nad uređajem čak i nakon ponovnog pokretanja (reboota) ili primjene pojedinačnih sigurnosnih korekcija. Zbog toga se implementacija preventivnih mjera smatra ključnom u zaštiti mrežne infrastrukture.
Stručnjaci za mrežnu sigurnost savjetuju korisnicima provjeru statusa tehničke podrške za svoje usmjerivače. Ako je uređaj službeno dosegnuo EOL status, najsigurniji korak jest njegova zamjena novijim modelom. Osim osiguravanja redovitih sigurnosnih zakrpa, usmjerivači novije generacije podržavaju napredne standarde šifriranja, kompatibilni su s Wi-Fi 6 i Wi-Fi 7 tehnologijama te pružaju visoku razinu performansi i stabilnosti pri istovremenom radu većeg broja spojenih klijenata.
Foto: Dreamlike Street-Unsplash
U scenarijima u kojima trenutna zamjena hardvera nije izvediva, preporučuje se provedba zamjenskih mjera za ublažavanje mrežnog rizika. To uključuje obveznu promjenu zadanih korisničkih imena i lozinki za administratorski pristup, onemogućavanje funkcija udaljenog upravljanja (Remote Management) ako nisu nužne te ažuriranje firmvera na posljednju službeno dostupnu verziju. Za određene modele mrežnih uređaja, zamjena tvorničkog softvera alternativnim firmverom otvorenog koda, poput OpenWrt-a, može znatno produljiti sigurnosni životni vijek, iako ta opcija nije primjenjiva na sve hardverske arhitekture.